
Содержание 8 разделов
Гостевой Wi-Fi в ресторане почти всегда появляется раньше, чем схема сети. Управляющий просит «дайте пароль гостям», касса уже в той же подсети, что и зал, а интегратор обещает «firewall на роутере решит». Через полгода в логах — сканирование портов с гостевого VLAN, тормоза на терминале оплаты и вопрос от банка-эквайера: почему POS-оборудование доступно из пользовательской сети.
Разделение гостевого Wi-Fi и кассы через VLAN — не паранойя сисадмина, а минимальная гигиена для HoReCa и офиса. Один физический коммутатор, несколько логических сетей, жёсткие правила между ними. Ниже — как это устроено, как спланировать сегменты на объекте в 80 посадочных мест и какое оборудование в наличии на AFOX.SU закрывает задачу без зоопарка вендоров.
Маршрутизаторы ядра мы сравнивали в материале про CCR1009 и CCR2004, PoE и питание AP — в гайде по PoE; здесь фокус на изоляции кассы от гостей.
Зачем кассе отдельный VLAN
Кассовый терминал, фискальный регистратор, ККТ и ПК с учётной системой — это не «ещё один компьютер в сети». На них ходят платёжные запросы, обновления ПО, иногда удалённая поддержка франчайзера. Любой гость с ноутбуком в той же /24-подсети теоретически может попытаться достучаться до открытого порта RDP, SMB или устаревшего сервиса кассового ПО.
Требования PCI DSS напрямую к малому кафе не всегда применимы, но логика та же: карточные данные не должны пересекаться с произвольным Wi-Fi. Даже при использовании облачной кассы остаётся риск lateral movement — из гостевой сети в офисную, с офисной на NAS с видеоархивом.
Отдельный VLAN для POS даёт:
- запрет маршрутизации гость → касса на уровне L3-firewall;
- упрощённый аудит: весь кассовый трафик в одном сегменте;
- возможность приоритизировать канал (QoS) под платежи в час пик;
- изоляцию при компрометации гостевого устройства.
Типичная ошибка — «гостевой SSID с client isolation на AP». Это режет связь клиент-клиент в эфире, но не изолирует от проводной кассы, если оба сегмента сходятся на одном роутере без ACL.
Минимальная схема сегментов
Для ресторана на 50–120 мест достаточно четырёх VLAN — не плодите десяток «на будущее».
| VLAN ID | Назначение | Устройства | Доступ в интернет |
|---|---|---|---|
| 10 | Management | Коммутатор, AP, камеры (mgmt) | Ограничен / только NTP |
| 20 | POS / Касса | Терминал, ККТ, ПК кассира | Да, whitelist хостов эквайера |
| 30 | Staff | Офис, кухонные планшеты, 1С | Да |
| 40 | Guest Wi-Fi | Гости зала, ланч-зона | Да, без доступа к 20/30 |
| 50 | Cameras | IP-камеры, NVR | Нет (только к NVR) |
Камеры вынесены отдельно — см. гайд по видеорегистраторам. Касса (VLAN 20) не видит гостей (40) и камеры (50); гости не видят ничего, кроме интернета и DNS.
Тегирование: от ядра до AP идёт trunk (802.1Q). На порту коммутатора, куда воткнута касса, — access VLAN 20. На порту AP — trunk с native VLAN 10 (management) и разрешёнными 40 (guest) и при необходимости 30 (staff SSID).
Расчёт для кафе на 80 мест
Точки доступа. Зал 200–250 м², потолок 3 м — две потолочные AP с запасом. Гости: до 80 одновременных клиентов в пик (не все 80 со своим телефоном активны). U6-Pro рассчитан до 350 клиентов на точку — двух штук хватает с запасом; для зала с перегородками добавьте третью или U6-IW в нишу VIP-зоны.
PoE-бюджет. U6-Pro потребляет до ~13 Вт; две точки — 26 Вт. Камеры 4–8 Вт каждая. Коммутатор USW-Lite-16-POE даёт бюджет PoE 45 Вт на 8 портов — хватит на 2 AP + 2–3 камеры. Если камер больше четырёх, смотрите свитч с большим бюджетом или отдельный PoE-блок на камеры.
Порты. 16 портов Lite: 1 uplink к шлюзу, 2 AP, 2 касса+ККТ, 4 камеры, 2 офис, 1 принтер — 12 занятых, 4 резерв. Для объекта с одной кассой и двумя AP схема укладывается без второго коммутатора.
Бюджет железа (ориентир AFOX.SU): шлюз UXG-Max ≈ 27 400 ₽ + свитч ≈ 26 300 ₽ + 2× U6-Pro ≈ 41 500 ₽ ≈ 95 000 ₽ без кабеля и монтажа. Альтернатива на MikroTik — дороже на роутере, зато один вендор RouterOS; см. ниже.
Стек UniFi: шлюз, свитч, точки
Линейка UniFi заточена под сценарий «один контроллер — VLAN на всех устройствах». Не нужно вручную синхронизировать ACL на трёх разных веб-мордах.
UniFi Gateway Max (UXG-Max) — L3-граница: WAN 2,5G, четыре LAN 2,5G, 2 ГБ RAM, firewall, DHCP per-VLAN, guest policy (bandwidth limit, изоляция). В UniFi Network создаёте сеть «Guest» — контроллер сам пропишет VLAN на adopted-свитчах и AP. Минус: без облака/самохоста контроллера не обойтись; плюс — предсказуемая настройка для неспециалиста.
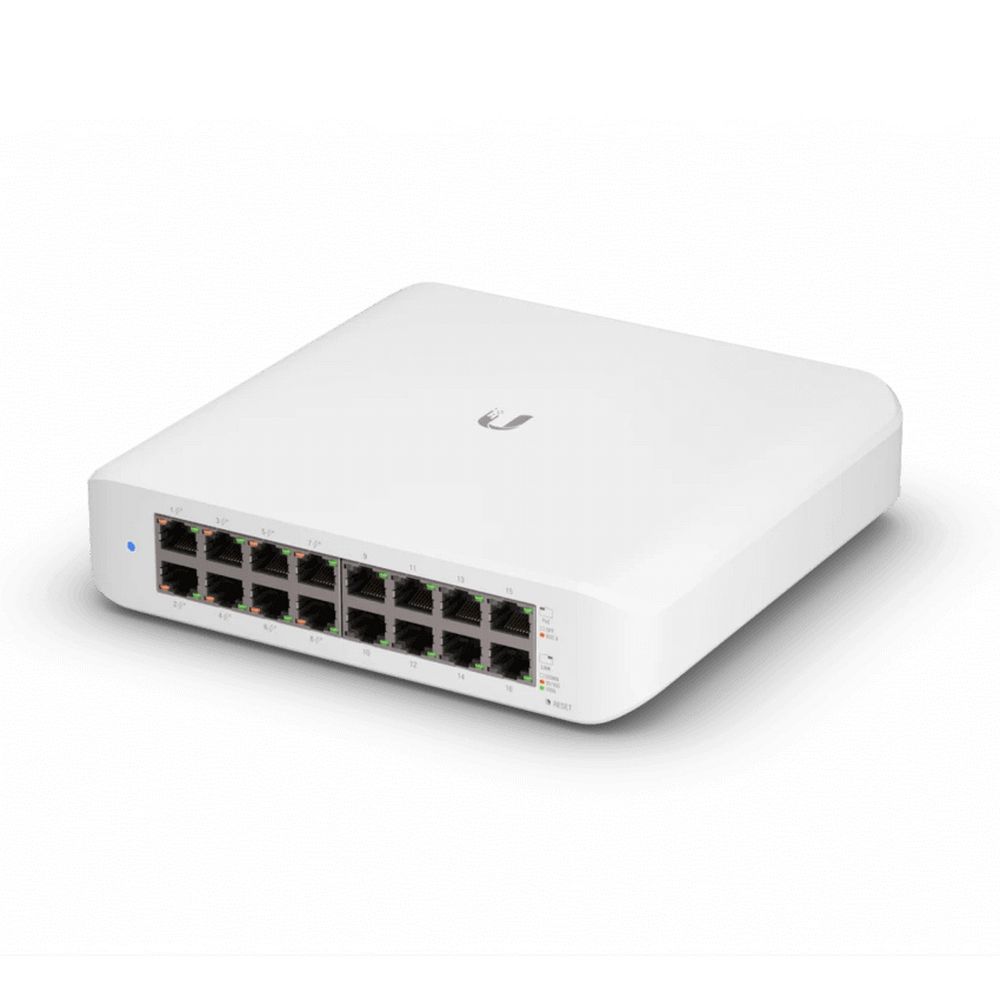
UniFi Switch Lite 16 PoE — компактный свитч для шкафа 9U–12U: 16× 1G, 8 портов с PoE af/at, 45 Вт суммарно. Для VLAN нужен adoption в UniFi; после этого порты назначаются на сети из контроллера. Ограничение: не стоечный 1U «как у Cisco» — крепится настенно; для крошечного шкафа за баром это плюс.
UniFi 6 AP Pro — потолочная Wi-Fi 6, несколько SSID на одном радио, каждый SSID в свой VLAN. Guest SSID с изоляцией клиентов и без доступа к RFC1918 — галочка в контроллере. Питание только PoE 802.3at; инжектор в комплект не входит — порт свитча или POE-24-30W при нехватке PoE-портов.
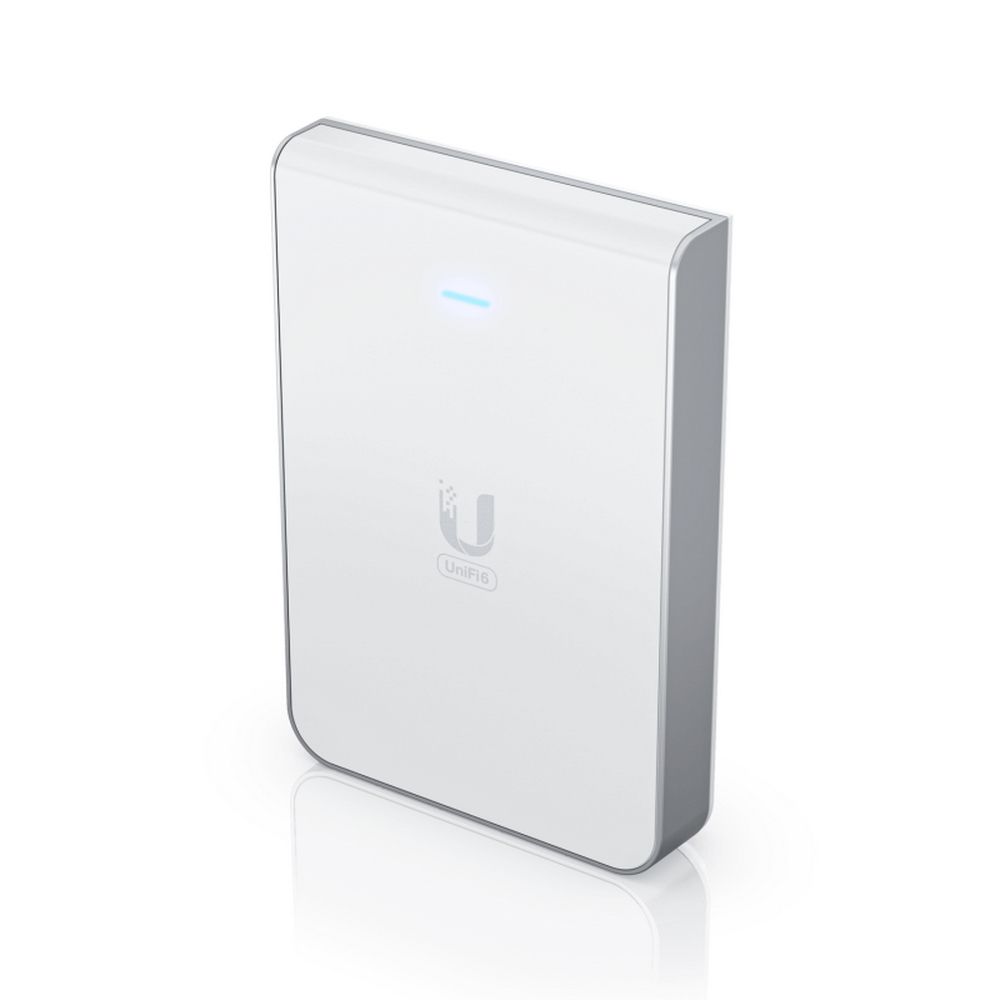
UniFi 6 AP In-Wall (U6-IW) — настенная точка с 4 дополнительными Gigabit-портами для номеров гостиницы или VIP-кабины: гость получает Wi-Fi, проводной порт можно отдать в тот же guest VLAN. В кафе реже нужна, но удобна в переговорке бэк-офиса, где не хотят тянуть второй кабель к принтеру.
Альтернатива: MikroTik RouterOS
Если объект уже на MikroTik — логичнее не менять вендора ради UniFi. CCR1009-7G-1C-PC выступает L3-ядром: семь гигабитных портов плюс combo SFP, VLAN, firewall filter, mangle, очереди. Схема: bridge с VLAN-filtering или отдельные интерфейсы — кому как привычнее. Guest hotspot на RouterOS даёт captive portal и учёт трафика без стороннего контроллера.
Минусы пути MikroTik: конфигурация в Winbox/CLI, выше порог входа; Wi-Fi AP MikroTik в каталоге AFOX.SU сейчас не представлены — придётся брать AP другого бренда и настраивать VLAN trunk вручную, либо оставить UniFi только на радиочасти. Плюс: один CCR закрывает роутинг для филиальной сети, если ресторан — часть сети.

Правила firewall: что заблокировать обязательно
Минимальный набор ACL на L3-шлюзе (логика одинакова для UniFi и RouterOS):
- Guest → POS (VLAN 40→20): DROP all;
- Guest → Staff (40→30): DROP all;
- Guest → Cameras (40→50): DROP all;
- Guest → Management (40→10): DROP all;
- POS → Guest: DROP (касса не инициирует к гостям);
- POS → Internet: ALLOW только к IP эквайера, обновлениям ККТ и NTP — остальное по политике;
- Staff → POS: ограничить RDP/SSH только с IP админов.
Не полагайтесь на «скрытый SSID» и смену пароля раз в месяц — это не сегментация. Пароль гостевой сети можно менять редко, если изоляция настроена правильно.
ИБП, кабель и типичные ошибки
Касса и шлюз должны пережить короткую просадку — иначе VLAN не поможет, когда терминал ушёл в reboot. Подробнее о классах ИБП — в сравнении line-interactive и online. В шкаф ставьте ИБП минимум на шлюз + свитч + NVR; кассовый ПК — отдельная линия или розетка с фильтром.
Ошибки, которые видим на объектах:
- Guest и Staff на одном VLAN «потому что так проще печатать на общий принтер» — вынесите принтер в Staff и откройте один порт по IP;
- Trunk на AP без native VLAN management — AP недоступна для обновления;
- DHCP на кассовом VLAN с той же подсетью, что у гостей — случайный конфликт маршрутов;
- Отключение изоляции «на время акции» и забытый включить обратно;
- Использование домашнего роутера с «гостевой сетью» без маршрутизации между VLAN кассы и WAN.
Итог
Гостевой Wi-Fi и касса обязаны жить в разных VLAN с запретом межсегментного трафика на шлюзе. Для типового ресторана на 80 мест рабочий набор из каталога AFOX.SU — UXG-Max + USW-Lite-16-POE + две U6-Pro: порядка 95 тысяч рублей на ядро и радио, плюс монтаж. Если инфраструктура уже на MikroTik — CCR1009 как L3-ядро, а Wi-Fi можно добрать UniFi AP с trunk. Не экономьте на свитче с VLAN: домашний неуправляемый D-Link за 3 000 ₽ сегментацию не даст, как бы ни назывался SSID.


Комментарии
Пока нет комментариев. Будьте первым!